WORLD NEWS
Los incidentes de productos digitales en la UE exigen una alerta inicial en 24 horas
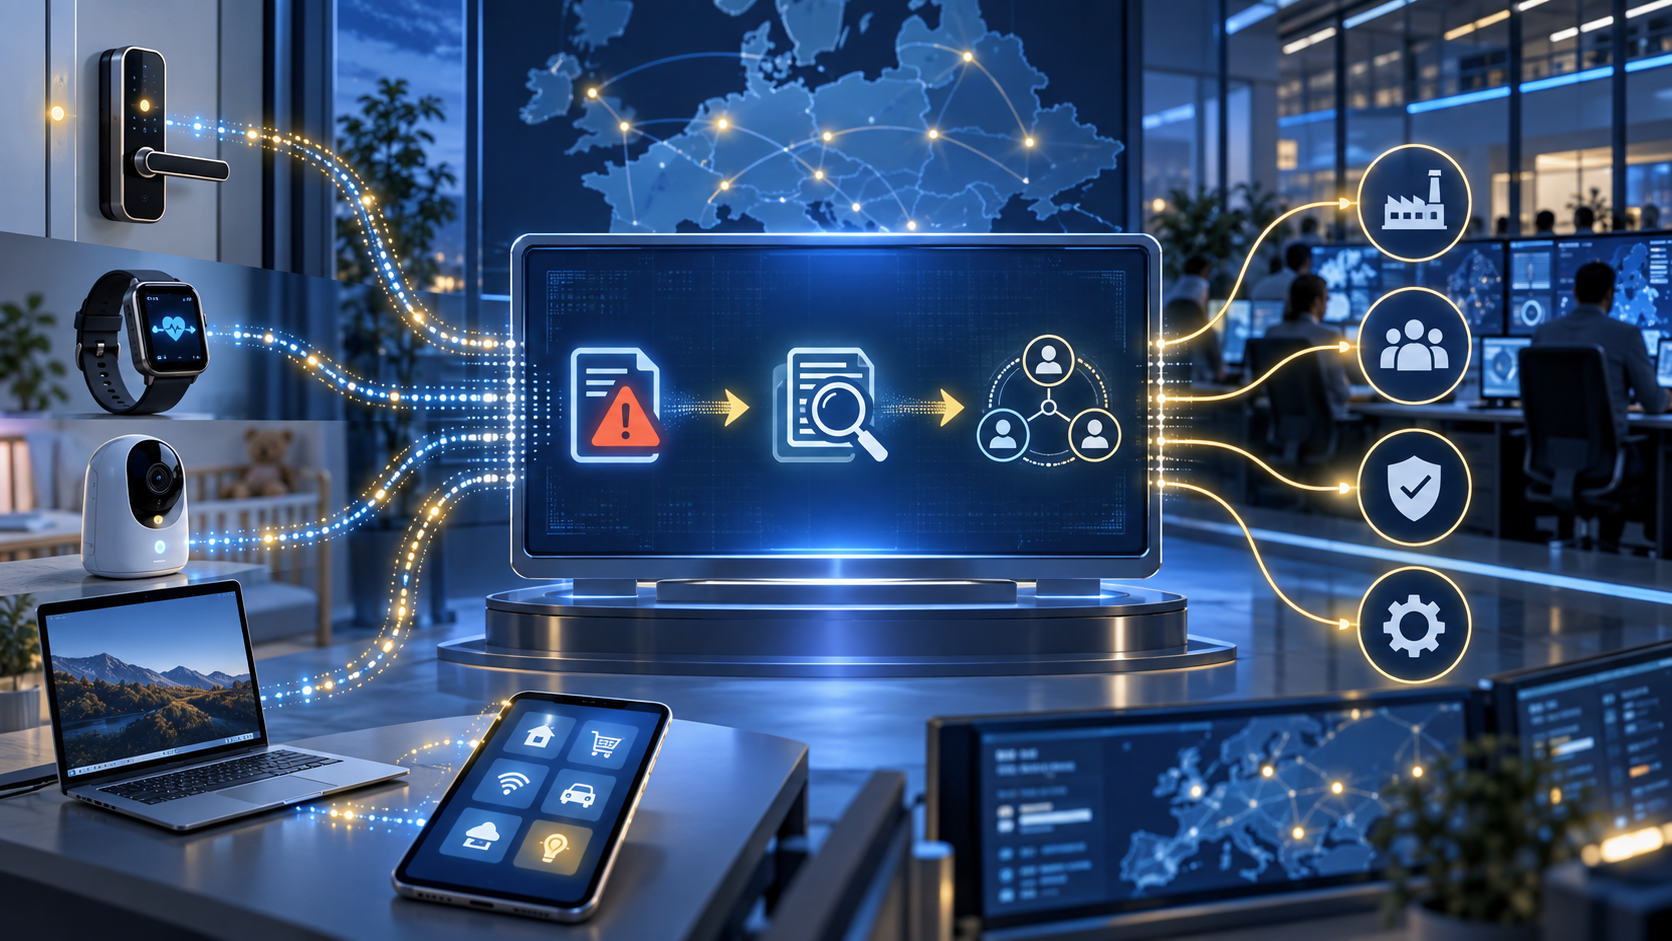
Las obligaciones de notificación de la Ley de Ciberresiliencia comenzaron el 11 de septiembre de 2026. Los fabricantes de hardware o software para el mercado de la UE deben emitir una alerta en 24 horas desde que conocen una vulnerabilidad explotada activamente o un incidente grave.
El alcance puede incluir relojes y cerraduras inteligentes, monitores para bebés y aplicaciones. Sin embargo, las principales obligaciones de diseño, actualización y marcado CE se aplicarán desde el 11 de diciembre de 2027.
Qué se notifica
La mera existencia de un fallo no basta. Debe haber pruebas fiables de explotación activa no autorizada o un incidente que afecte gravemente la disponibilidad, autenticidad, integridad o confidencialidad de los datos o funciones.
Qué plazos hay
La alerta inicial vence en 24 horas y la notificación ampliada en 72. El informe final se entrega 14 días después de que exista una corrección o mitigación para una vulnerabilidad explotada, y en un mes para un incidente grave.
Quién informa y dónde
Los fabricantes usan la plataforma única de ENISA, que distribuye la información pertinente a equipos y autoridades nacionales. Puede abarcar productos ya vendidos, pero no exige informar retroactivamente de una explotación conocida antes del 11 de septiembre.
Qué pasa con el código abierto
El software libre y de código abierto desarrollado fuera de una actividad comercial no se trata igual que un producto ordinario. ENISA indica que la obligación separada para sus administradores comienza el 11 de diciembre de 2027.
Qué verá el consumidor
No significa que cada consumidor reciba un aviso en 24 horas. Primero acelera el flujo entre fabricantes y autoridades. Las actualizaciones y alertas dependerán del incidente; conviene seguir los avisos del proveedor e instalar actualizaciones.